Criterium · Gobierno, riesgo y cumplimiento Todo el SGSI, con todas las normas entrelazadas
Criterium es la plataforma para gobernar un sistema de gestión de la seguridad de la información completo y el día a día del CISO, del delegado de protección de datos y del área de cumplimiento. Cada control se implanta una vez, su evidencia se aporta una vez y cuenta para todas las normas a las que responde.
- ISO 27001 · ENS · NIS2 · RGPD
- Sin instalar nada: solo el navegador
- En castellano
- Incluido en el plan Gobernanza
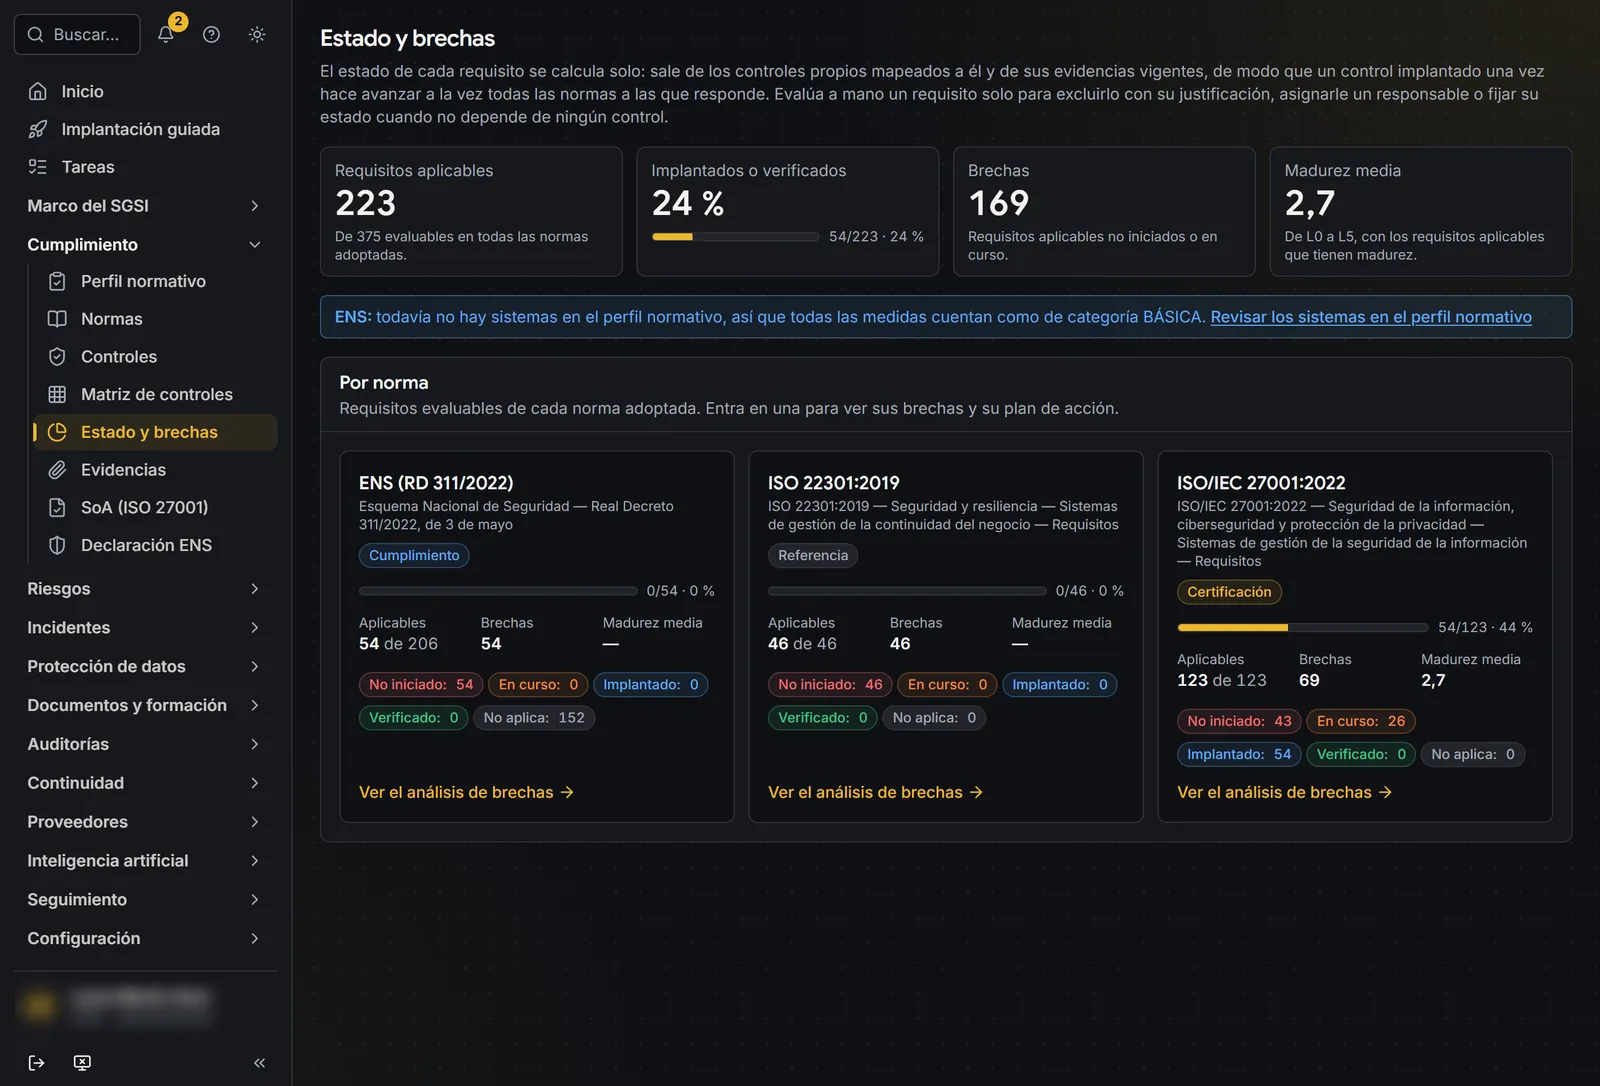
Criterium real con una organización de demostración: los datos son ficticios y los nombres aparecen difuminados.
- normas y marcos en un único catálogo
- 9
- vez se implanta cada control, para todas las normas
- 1
- cuadros de mando: CISO, DPD, cumplimiento y dirección
- 4
- instalaciones: funciona en el navegador
- 0
El cumplimiento no debería multiplicar el trabajo
ISO 27001 pide unas cosas, el ENS otras, NIS2 y el RGPD otras más, y casi todas se solapan. Criterium las entrelaza en un único marco de controles para que no repitas el mismo trabajo en cuatro hojas de cálculo.
Implanta una vez
Cada control propio responde a los requisitos de todas las normas que lo piden, y su evidencia se aporta una sola vez.
Mide dónde estás
Estado y brechas por norma, madurez de cada control y lo que falta antes de la auditoría o la certificación.
Demuéstralo
Declaración de aplicabilidad, declaración del ENS, informes y un paquete para el auditor, todo desde los mismos datos.
Nueve marcos, un único catálogo
Adopta las que te aplican y Criterium te muestra cómo se corresponden entre sí. Lo que ya has hecho para una norma cuenta para las demás.
- ISO/IEC 27001:2022Sistema de gestión de la seguridad de la información
- ENSEsquema Nacional de Seguridad (RD 311/2022)
- NIS2Directiva (UE) 2022/2555 y su reglamento de ejecución
- RGPD · LOPDGDDProtección de datos personales
- ISO 22301Continuidad de negocio
- ISO 31000 · ISO/IEC 27005Gestión de riesgos
- MAGERIT v3Metodología de análisis de riesgos de la Administración
- ISO/IEC 42001Sistema de gestión de la inteligencia artificial
- Reglamento de IAReglamento (UE) 2024/1689
Criterium no certifica ni sustituye a la auditoría ni al asesoramiento jurídico: te da el método, el seguimiento y las evidencias.
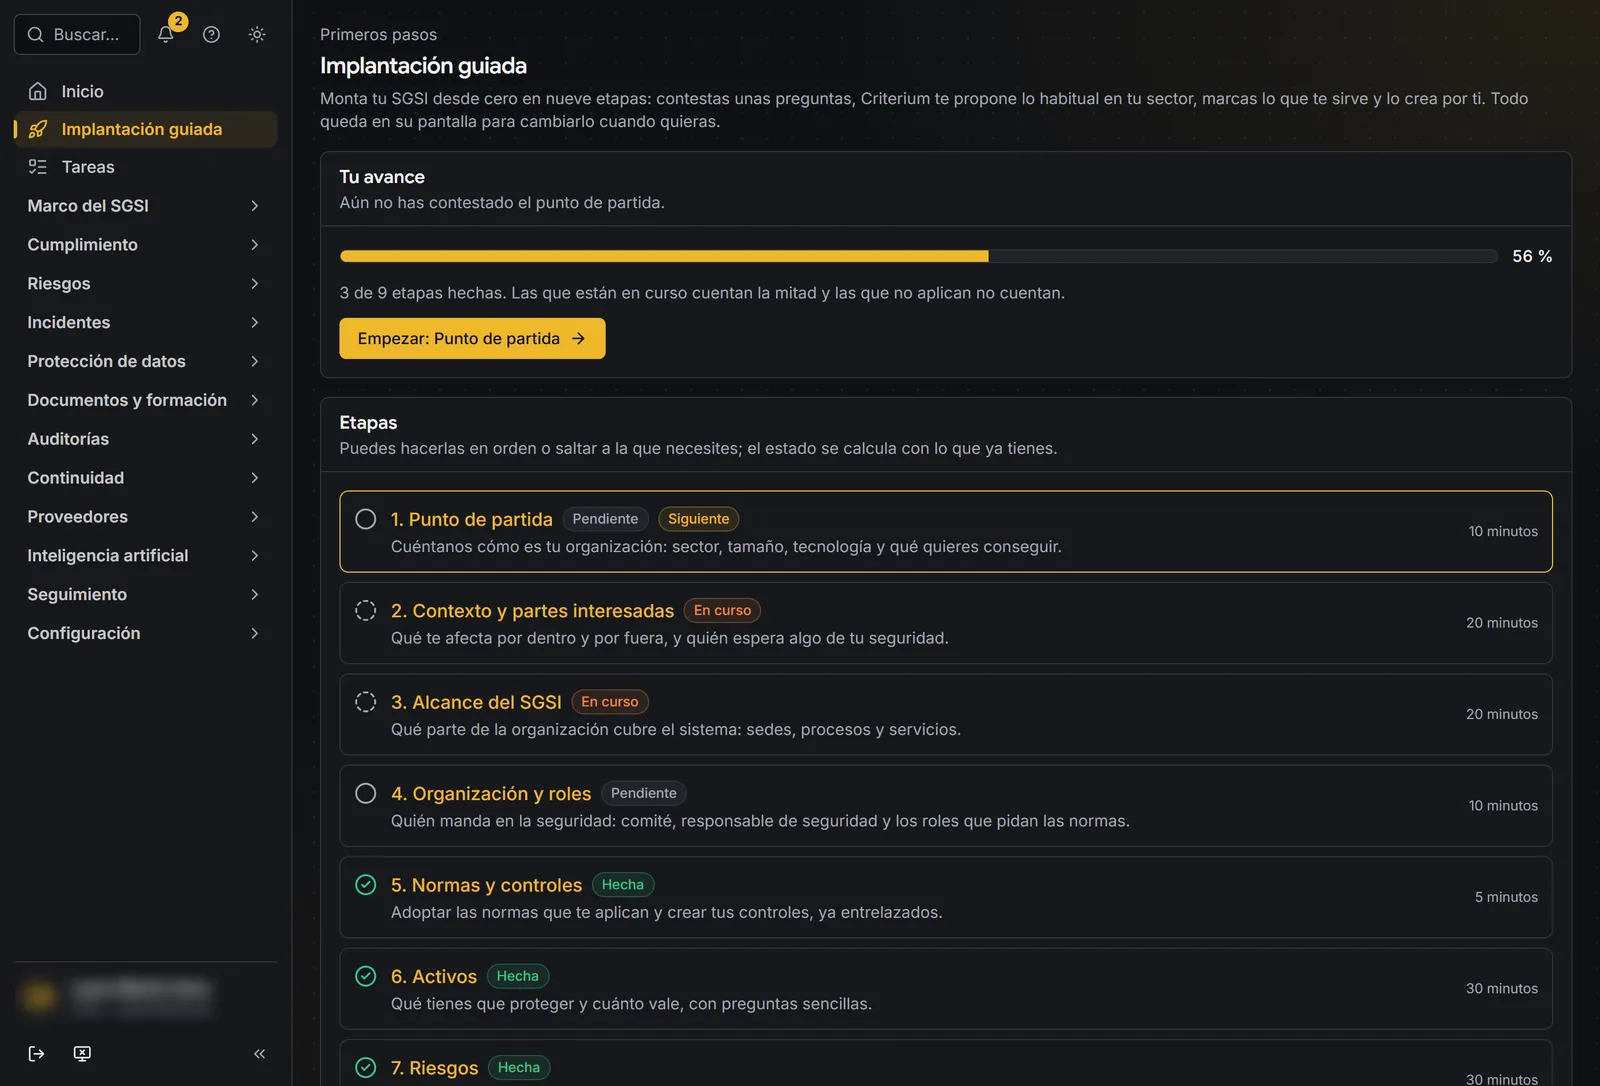
Criterium real con una organización de demostración y datos ficticios.
De cero a un SGSI que funciona, paso a paso
Si empiezas desde cero, Criterium te lleva por etapas: tu organización, el alcance, las normas que te aplican, los controles, los activos y los riesgos, hasta cerrar el primer ciclo.
- Perfil normativo: una orientación de qué te aplica de NIS2, el ENS, el RGPD o el Reglamento de IA.
- Plantillas por sector, para no partir de una hoja en blanco.
- ¿Ya tienes trabajo hecho? Importa tus activos o tu registro de tratamientos desde una hoja de cálculo y sigue desde ahí.
Un solo sitio para todo el sistema
Del gobierno a la continuidad, con la información conectada: un riesgo enlaza con sus controles, un control con su evidencia y una evidencia con todas las normas que la piden.
- Plan director con iniciativas, presupuesto y hoja de ruta.
- Calendario de cumplimiento con revisiones, caducidades y auditorías.
- Informes para dirección y para el auditor.
Riesgos
Del activo al plan de tratamiento
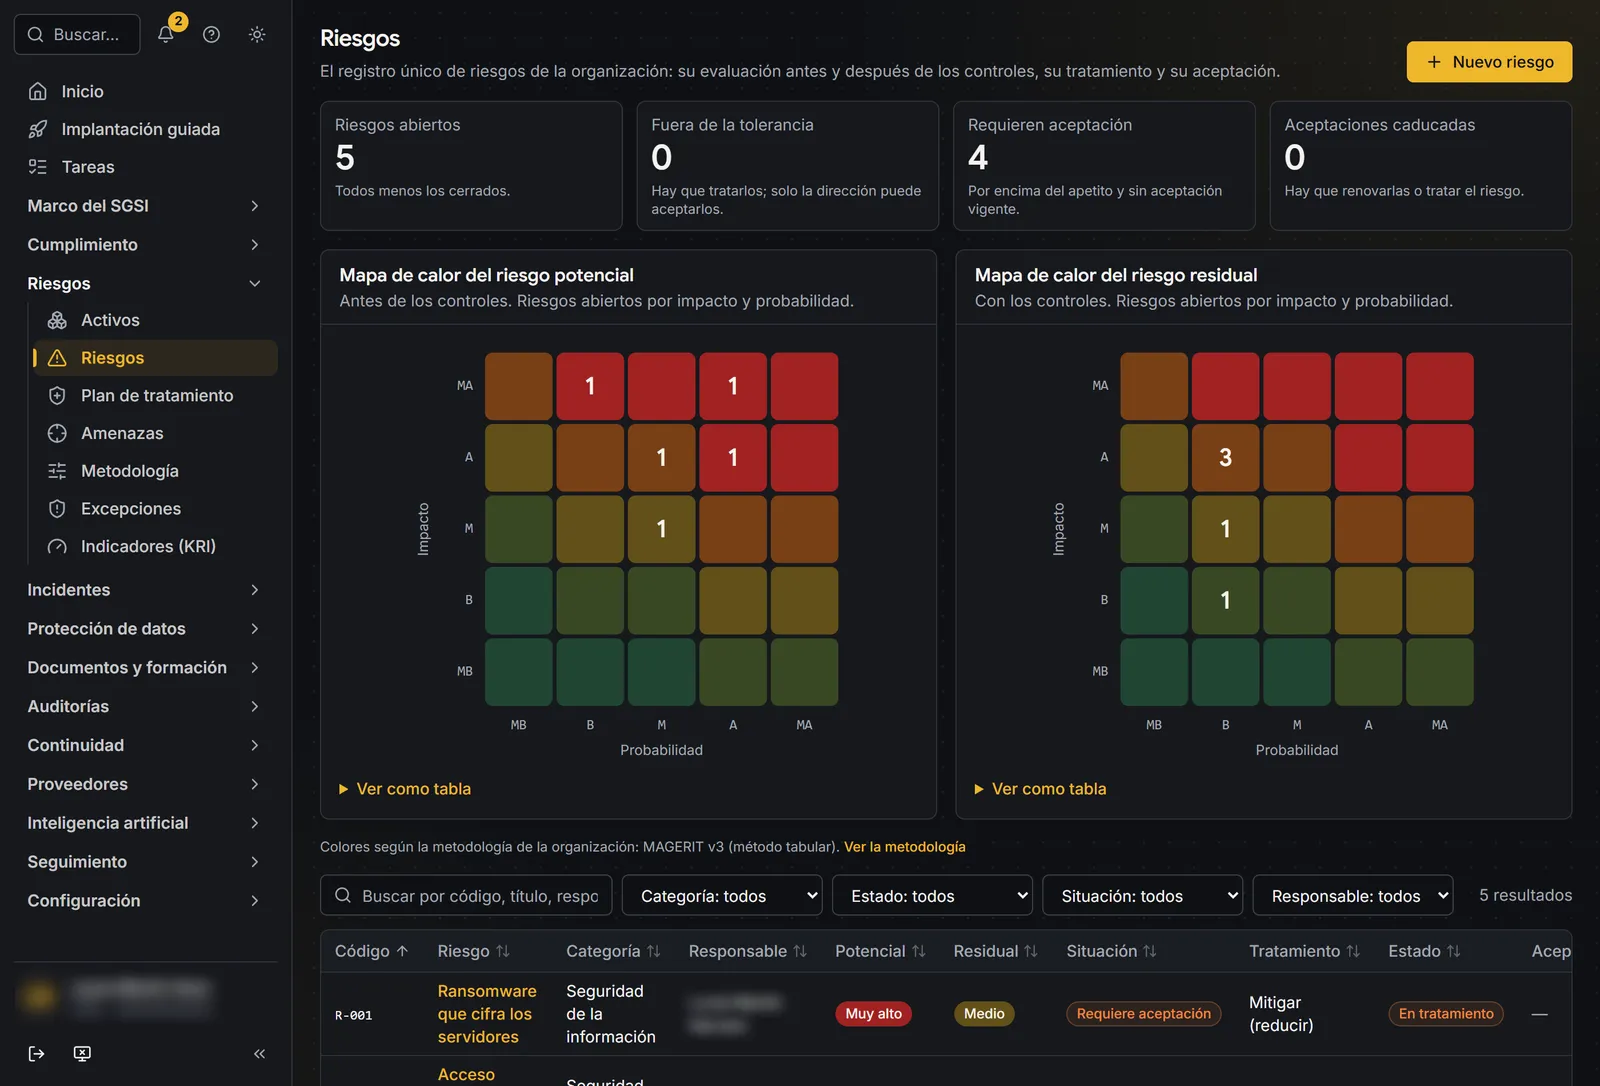
Inventario de activos, análisis de riesgos con MAGERIT o con ISO 31000, amenazas, plan de tratamiento con su responsable, excepciones e indicadores de riesgo.
Cumplimiento y auditoría
Brechas a la vista, evidencias a mano
Controles y su correspondencia entre normas, estado y brechas, evidencias, declaración de aplicabilidad y del ENS, auditorías con hallazgos y acciones, y revisión por la dirección.
Incidentes y brechas
Los plazos legales, sin sustos
Registro y gestión de incidentes con los plazos de notificación de NIS2, del RGPD y al CSIRT a la vista, y cada incidente visible solo para quien lo gestiona.
Protección de datos
El trabajo del DPD, ordenado
Registro de actividades de tratamiento, evaluaciones de impacto, derechos de las personas, encargados del tratamiento y la función del delegado de protección de datos.
Continuidad, proveedores e IA
Más allá de la seguridad de la información
Análisis de impacto, estrategias, planes y ejercicios de continuidad; evaluación de proveedores con cuestionarios que responden desde un enlace seguro, y gobierno de los sistemas de IA.
Cada uno ve lo que le toca decidir
CISO
Requisitos implantados, riesgos fuera de tolerancia, incidentes abiertos y hallazgos de auditoría.
Delegado de protección de datos
Tratamientos, evaluaciones de impacto, derechos pendientes y brechas de datos.
Cumplimiento y riesgos
Estado por norma, controles sin evidencia, proveedores críticos y plazos.
Dirección
La foto de la organización en pocas cifras y el avance del plan director.
La IA propone, una persona decide
Si lo activas, el asistente ayuda a redactar documentos, analizar un software, proponer acciones o resumir el estado para dirección. Nada cambia hasta que una persona lo revisa y lo aplica.
Nada se aplica solo
Cada propuesta espera a que alguien la acepte.
Proveedores en la UE
Se configura con servicios de IA que operan en regiones europeas.
Gasto con tope
Un límite por organización que no se puede superar.
Solo si lo quieres
Criterium funciona igual sin activar la IA.
Tu información de cumplimiento, bien guardada
Una plataforma de cumplimiento guarda lo más delicado de una organización. Criterium la trata así.
- Doble factor obligatorioPara todas las personas que acceden
- Cada organización, aisladaTus datos, separados de los de cualquier otra
- Acceso según el papelCada persona ve lo que necesita para su trabajo
- TrazabilidadQueda constancia de quién hizo qué y cuándo
Te lo enseñamos con tu caso
Cuéntanos qué normas te aplican y en qué punto estás, y te mostramos cómo quedaría tu sistema en Criterium.
¿Necesitas además quien lo lleve? El plan Gobernanza incluye Criterium y CISO as a Service.
Solicitar una demostración- 01
Demostración con tu caso
Repasamos tus normas, tu sector y lo que ya tienes hecho.
- 02
Damos de alta tu organización
Con las personas y los papeles de cada una: CISO, DPD, responsables de procesos o de controles.
- 03
Implantación guiada o carga de lo que tienes
Desde cero por etapas, o importando tus activos y tu registro de tratamientos.
- 04
Seguimiento continuo
Calendario, indicadores, auditorías y revisión por la dirección, ciclo tras ciclo.
Dudas habituales sobre Criterium
Un sistema de gestión de la seguridad de la información (SGSI) es la forma ordenada de decidir qué proteger, frente a qué riesgos y con qué controles, y de comprobar que funcionan. Es la base de ISO 27001 y de buena parte de lo que exigen el ENS y NIS2.
No. Criterium no certifica ni sustituye al asesoramiento jurídico ni a la auditoría: te da el método, el seguimiento y las evidencias para que ese trabajo sea más rápido y ordenado. Si necesitas acompañamiento, nuestro plan Gobernanza incluye Criterium y CISO as a Service.
ISO/IEC 27001:2022, el ENS, NIS2, el RGPD y la LOPDGDD, ISO 22301, ISO 31000 e ISO/IEC 27005, MAGERIT v3, ISO/IEC 42001 y el Reglamento europeo de IA, entrelazadas en un único marco de controles.
No. Criterium funciona en el navegador, sin agentes ni instalaciones en tus equipos.
Sí. Puedes importar tu inventario de activos y tu registro de actividades de tratamiento desde una hoja de cálculo y continuar a partir de ahí, sin pasar por todas las etapas de la implantación guiada.
Solo si la activas. El asistente propone textos y acciones, pero nada cambia hasta que una persona lo revisa y lo aplica, y se configura con proveedores que operan en regiones de la Unión Europea.
En castellano: la interfaz, los cuestionarios y la documentación.
Deja de cumplir cuatro veces lo mismo
Te enseñamos cómo quedaría tu sistema de gestión en Criterium.