LeakFinder · Vigilancia de filtraciones Descubre qué credenciales de tu empresa ya circulan filtradas
Vigilamos, con tu autorización y dentro de la ley, las credenciales de tu empresa que aparecen en filtraciones, lo que expones en internet y las campañas de ransomware y hacktivismo. Lo opera nuestro equipo de analistas: tú recibes avisos accionables e informes claros para dirección.
- Operado por analistas
- Sin instalar nada
- Nunca usamos tus credenciales
- Incluido en el plan Fortaleza
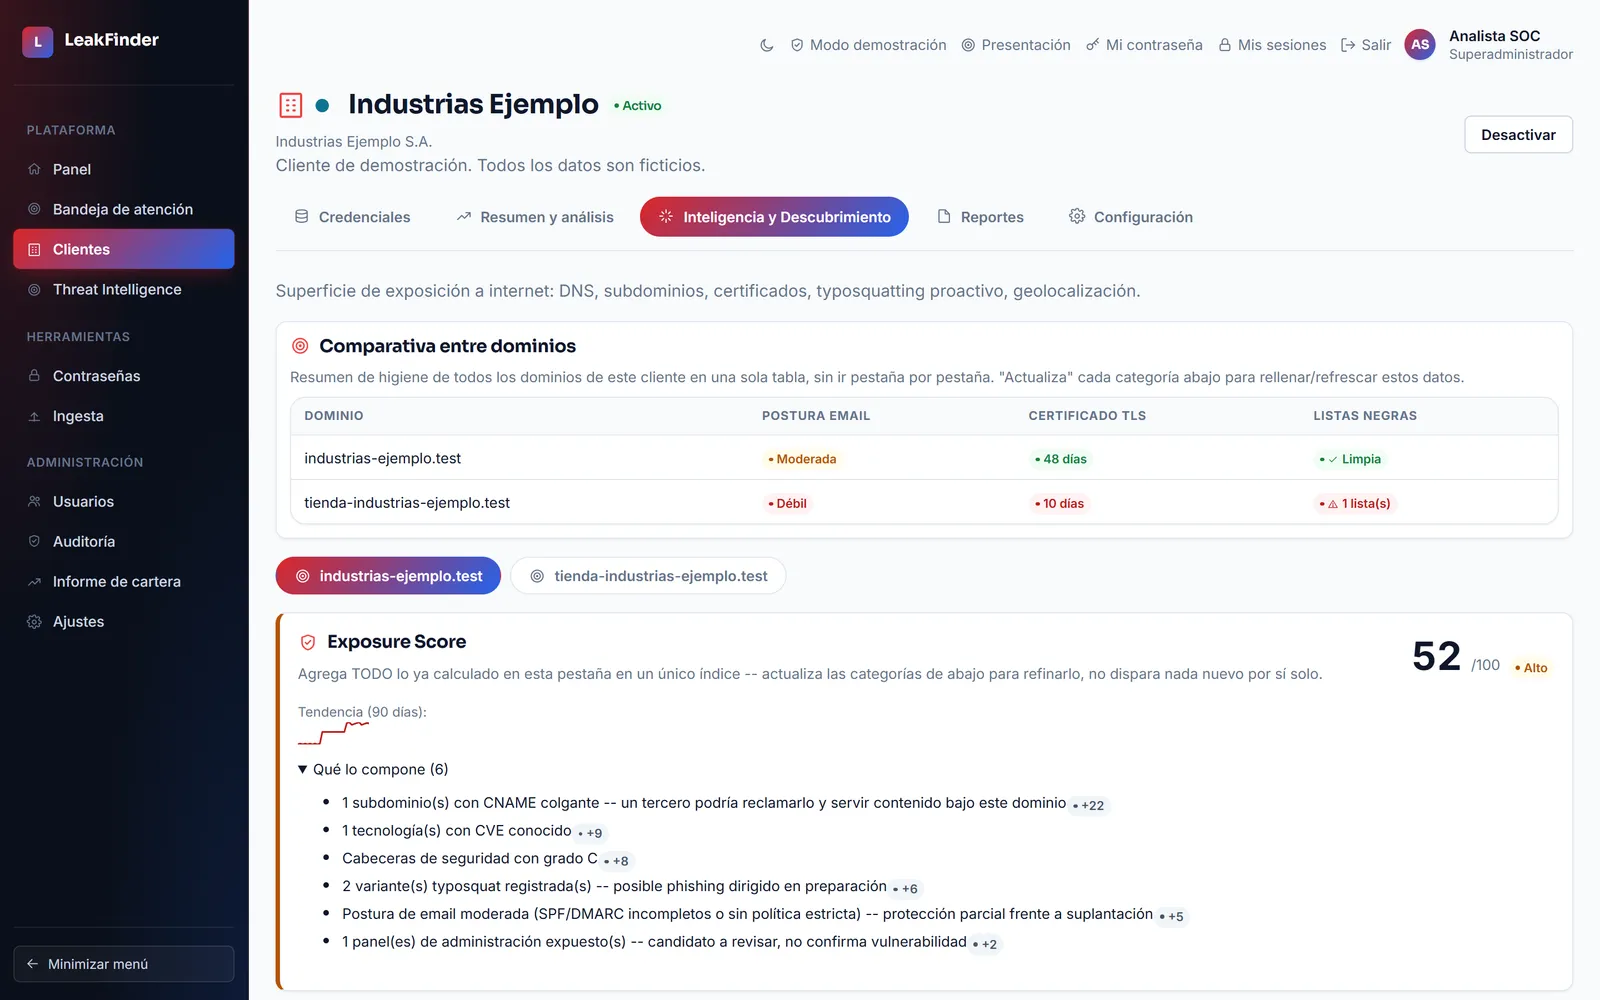
LeakFinder real con una cartera de demostración: empresas y dominios ficticios.
- frentes vigilados en un solo servicio
- 3
- instalaciones en tus equipos
- 0
- de los hallazgos revisados por un analista
- 100 %
- contraseñas en claro en tus informes
- 0
La mayoría de los accesos indebidos empiezan con una contraseña que ya circulaba
Un empleado reutiliza la contraseña del trabajo en un servicio que sufre una brecha, y esa credencial acaba en manos de quien busca una puerta de entrada. LeakFinder te avisa antes de que alguien la use.
Descubre lo que se ha filtrado
Las credenciales de tu empresa que circulan tras brechas de terceros, priorizadas según el acceso que darían.
Conoce lo que expones
Lo que cualquiera puede ver de tu empresa en internet, resumido en una puntuación de exposición que verás evolucionar.
Adelántate a las campañas
Aviso inmediato si tu empresa aparece entre las víctimas u objetivos de grupos de ransomware o de campañas hacktivistas.
- Detectadas
- 41
- Por revisar
- 3
- Resueltas
- 38
- VPNvpn.industrias-ejemplo.testa•••••••••••••nueva
- Correocorreo corporativom•••••••••••••dirección
- Adminpanel de la tienda onlines•••••••••••••reutilizada
- Nubeconsola de nubed•••••••••••••con MFA
Ilustración con datos ficticios. Las contraseñas nunca se muestran en claro.
No una lista de contraseñas: qué hacer con cada una
Cada hallazgo llega revisado por un analista, priorizado según el acceso que daría y con las medidas concretas para cerrarlo.
- Lo urgente, primero: según el servicio al que da acceso y quién es el usuario.
- Recomendaciones concretas: cambio de contraseña, doble factor y una política de contraseñas ajustada a tu empresa.
- Sin contraseñas en claro en los avisos ni en los informes; si necesitas el detalle para actuar, te lo entregamos cifrado.
Un solo servicio, tres frentes
Lo que se ha filtrado, lo que dejas a la vista y quién te tiene en el punto de mira. Con un único interlocutor y un único informe.
- Tus dominios, tu marca y tu equipo directivo, con la atención que cada uno necesita.
- Vigilancia continua, no una foto puntual que caduca al mes siguiente.
- Una puntuación de exposición para comprobar que las medidas que aplicas funcionan.
Credenciales filtradas
Las contraseñas de tu empresa que ya no son secretas
Credenciales de tus dominios, del correo de tus empleados y de tu marca, con atención especial a dirección y a los accesos más críticos.
- Accesos remotos
- Correo corporativo
- Servicios en la nube
- Usuarios de dirección
Superficie expuesta
Lo que cualquiera puede ver de tu empresa
Configuración del dominio y del correo, servicios publicados en internet, certificados y dominios que imitan al tuyo, con comprobaciones no intrusivas sobre los dominios que nos autorizas y resumidos en una puntuación que se actualiza de forma continua.
- Dominio y correo
- Servicios publicados
- Certificados
- Dominios que imitan al tuyo
Inteligencia de amenazas
Saber si te tienen en el punto de mira
Seguimiento, a partir de fuentes públicas, de grupos de ransomware y de campañas hacktivistas, con aviso inmediato si tu empresa aparece entre sus víctimas u objetivos, y el contexto para actuar.
- Ransomware
- Hacktivismo
- Contexto de cada amenaza
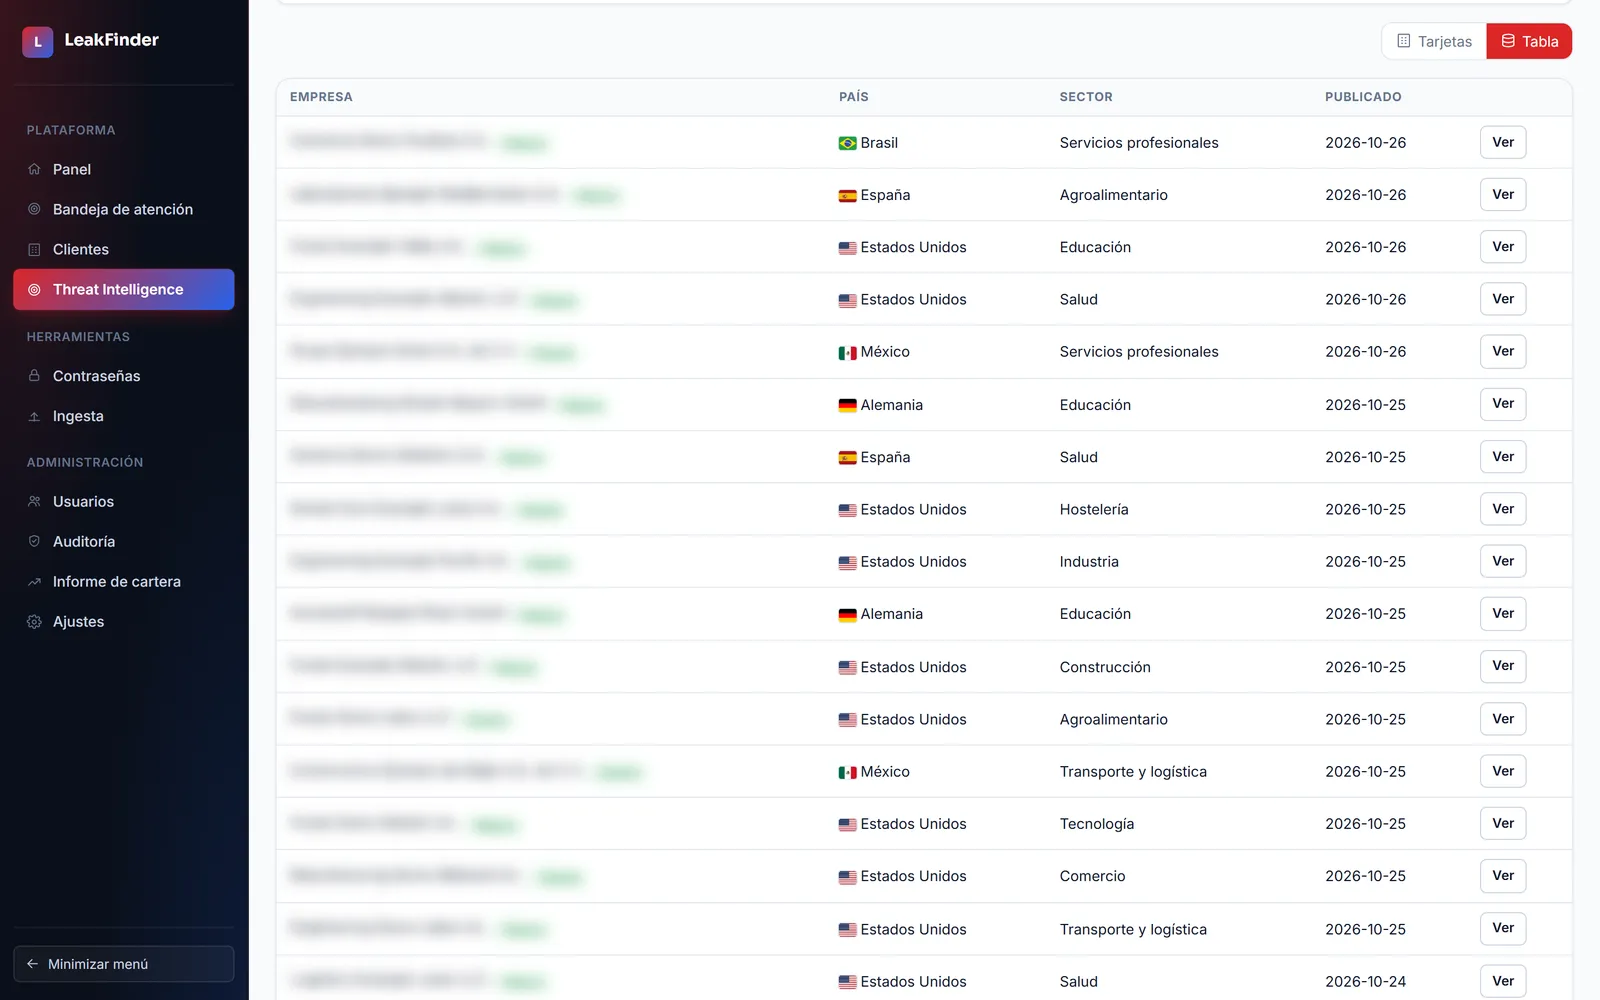
Datos de demostración: empresas ficticias, con los nombres difuminados.
Analistas, no solo un escáner
No tienes que instalar nada ni aprender otra herramienta: nos das tus dominios y nuestro equipo hace el trabajo. Tú recibes lo que importa, explicado.
-
01
Nos cuentas qué vigilar
Tus dominios y, si quieres, tu marca y los usuarios de dirección que conviene vigilar con más atención.
-
02
Vigilamos de forma continua
Cruzamos las filtraciones que van apareciendo con los datos de tu empresa y seguimos la evolución de tu exposición.
-
03
Un analista revisa y prioriza
Cada hallazgo se valida y se clasifica según el riesgo real que supone para tu empresa.
-
04
Te avisamos y reportamos
Lo urgente, en el momento y con recomendaciones; el resto, en un resumen periódico para dirección.
Informes pensados para quien decide
Con el logo de tu empresa y sin una sola contraseña en claro.
01
Resumen ejecutivo
La situación en una página, pensada para dirección.
02
Informe detallado
Cada hallazgo con su prioridad y la medida que lo resuelve.
03
Evolución
Cómo cambia tu exposición en el tiempo, para ver si las medidas funcionan.
04
Resumen periódico
Mensual o trimestral, directamente en tu correo.
Vigilancia rigurosa, también en lo legal
Trabajar con credenciales filtradas exige garantías jurídicas además de técnicas. Estas son las nuestras.
Y te ayudamos con lo que te toca a ti como responsable: la base jurídica del tratamiento (el interés legítimo en la seguridad de la red y de la información que reconoce el considerando 49 del RGPD), la información a las personas afectadas (art. 14) y, si un hallazgo revela una brecha, su notificación en 72 horas (arts. 33 y 34).
Solo tu organización, con contrato
Vigilamos los dominios y la marca que nos autorizas, como encargados del tratamiento (art. 28 RGPD).
Nunca usamos las credenciales
No las probamos ni entramos con ellas en ningún sistema: sería un acceso no autorizado (art. 197 bis del Código Penal).
Comprobaciones no intrusivas
Sobre tus dominios, sin explotar vulnerabilidades ni probar contraseñas.
Solo lo imprescindible
Incorporamos únicamente las credenciales vinculadas a tu organización.
Cifrado y acceso restringido
Credenciales cifradas, visibles solo para los analistas asignados a tu empresa y con doble factor (art. 32 RGPD).
Todo queda registrado
Cada consulta y cada exportación, para que haya trazabilidad.
Vigilancia que puedes demostrar
Las normas piden detectar a tiempo y gestionar los riesgos, también los que vienen de fuera. LeakFinder te da las evidencias.
- NIS2Gestión de riesgos y detección temprana de incidentes
- ISO/IEC 27001Inteligencia sobre amenazas (control 5.7)
- RGPDDetectar a tiempo una posible brecha, con el plazo de 72 horas en juego
- Seguro de ciberriesgoEvidencias para el cuestionario de tu aseguradora
Por separado o dentro de tu plan
LeakFinder es el servicio detrás de la monitorización de credenciales de los planes Fortaleza y Gobernanza. Si ya tienes tu propia protección gestionada, también puedes contratarlo de forma independiente.
Dudas habituales sobre LeakFinder
No. Solo necesitamos los dominios de tu empresa y, si quieres, las palabras clave de tu marca y los usuarios de dirección que conviene vigilar con más atención. El análisis lo hace nuestro equipo.
De filtraciones que circulan en internet tras brechas y robos de información en servicios de terceros. Nuestros analistas las incorporan y las cruzan con los datos de cada cliente.
Las credenciales filtradas se guardan cifradas, solo las ven los analistas asignados a tu empresa y cada consulta queda registrada. Los avisos y los informes no muestran contraseñas en claro; si necesitas el detalle para forzar un cambio, te lo entregamos cifrado.
Puede hacerse dentro de la ley si se cumplen unas garantías, y así trabajamos: el RGPD reconoce la seguridad de la red y de la información como interés legítimo (considerando 49); actuamos como encargados del tratamiento, con contrato y solo sobre tus dominios; no usamos nunca las credenciales, y las protegemos con las medidas que exige el artículo 32. Te ayudamos a informar a las personas afectadas.
No. Nunca intentamos entrar con una credencial filtrada en ningún sistema, ni siquiera en los tuyos: sería un acceso no autorizado. Te avisamos de cada hallazgo para que seas tú quien cambie la contraseña o active el doble factor.
Te lo indicamos en cada aviso: normalmente, cambiar la contraseña, activar el doble factor en ese servicio y revisar si se reutiliza en otros. Además, te proponemos una política de contraseñas ajustada a lo que hemos encontrado en tu empresa.
Sí: es la monitorización de credenciales incluida en los planes Fortaleza y Gobernanza. También puede contratarse por separado si ya cuentas con otra protección gestionada.
¿Cuántas credenciales de tu empresa circulan ya filtradas?
Cuéntanos tus dominios y te enseñamos cómo trabajamos.