Videnzia Producto de CyberShiva
Tu exposición digital, vigilada antes de que alguien la use
Credenciales filtradas, superficie expuesta y amenazas activas, en un solo panel. Videnzia observa desde fuera lo mismo que vería un atacante, sin instalar nada, y lo convierte en avisos, prioridades y tareas. Para empresas y para MSSP.
Sin agentes ni instalaciónDEMO con 10 objetivosPara empresas y MSSP
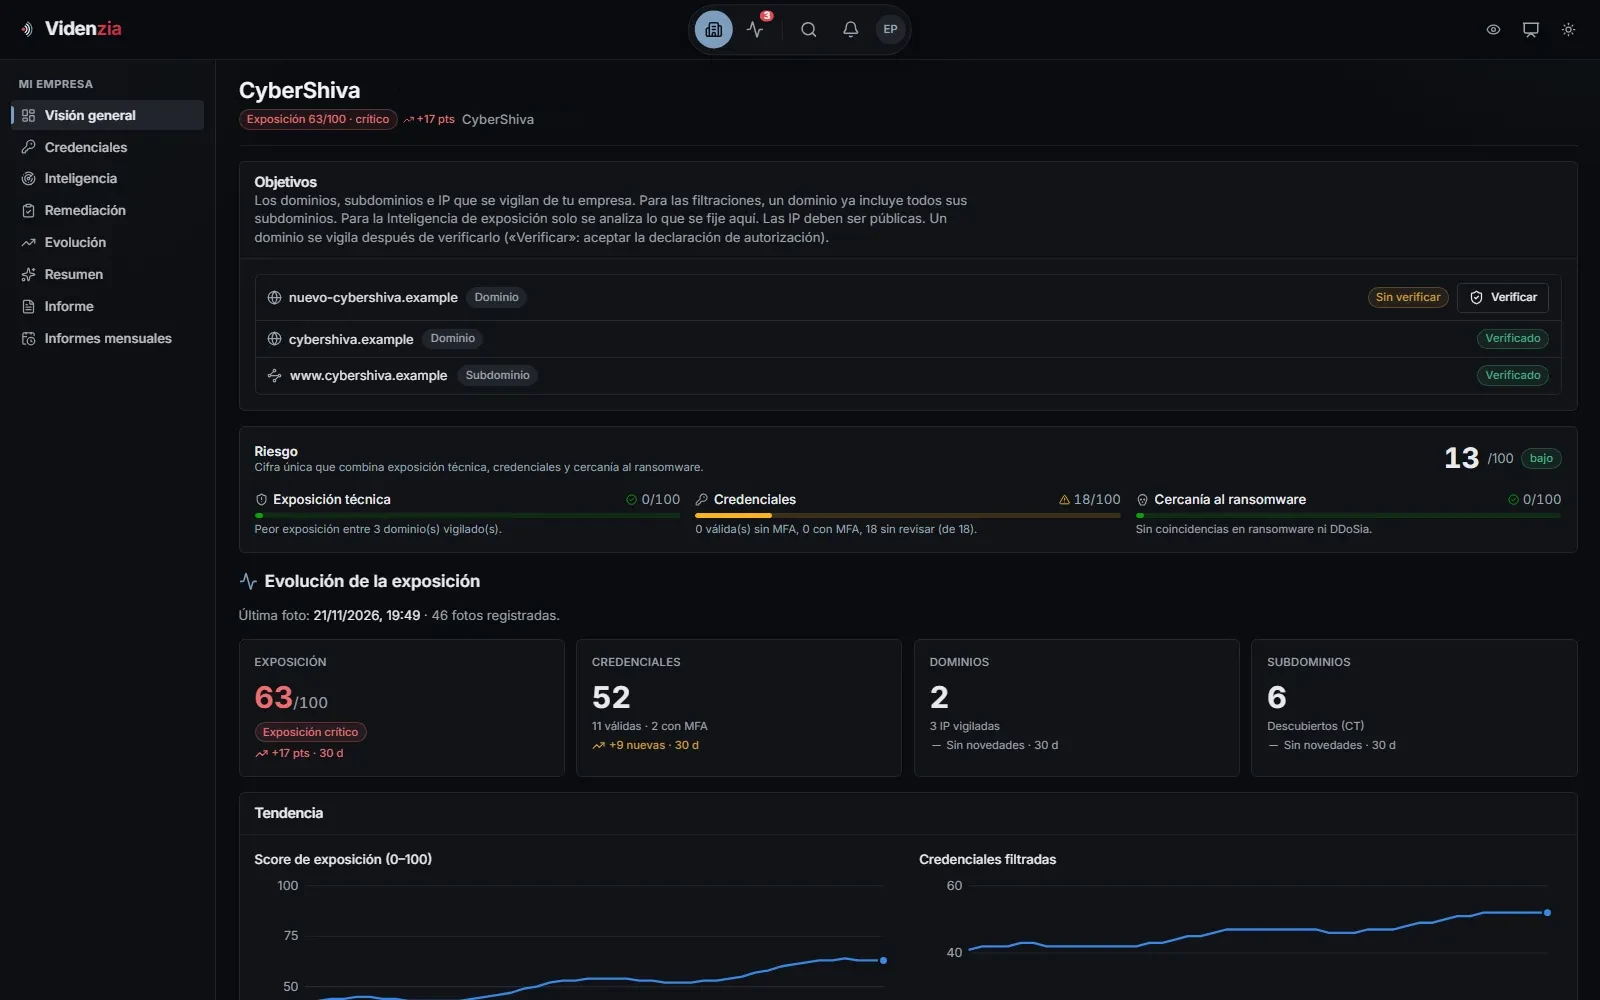
- Vigilancia
- 24/7
- automática y continua
- Agentes
- 0
- nada que instalar
- Riesgo
- 0–100
- una cifra por empresa
Panel real de Videnzia con datos ficticios del entorno de demostración.
Las brechas empiezan fuera de tu red
Tu empresa deja rastro en internet todos los días, y quien busca una forma de entrar lo lee antes que tú. Normalmente te enteras cuando ya es tarde.
Credenciales filtradas
Usuarios y contraseñas de tu plantilla aparecen en volcados de robo de información y en canales de Telegram. Con una sola válida, entran.
Superficie olvidada
Subdominios que nadie recuerda, certificados a punto de caducar, servicios expuestos y DNS o correo mal configurados.
Amenazas que te señalan
Grupos de ransomware que publican a sus víctimas, campañas hacktivistas que eligen objetivos y dominios que imitan al tuyo.
Cómo funciona
De tu dominio a un plan de acción, en cuatro pasos.
- 1
Declaras tus objetivos
Dominios, subdominios o IP. Aceptas la declaración de autorización y empieza la vigilancia.
- 2
Videnzia vigila
Cruza filtraciones, fuentes abiertas, DNS, certificados y catálogos de amenazas, sin tocar tus sistemas.
- 3
Te avisa al momento
Por correo y en tus herramientas: Slack, Microsoft Teams, Jira, tu SIEM o un webhook.
- 4
Remedias y lo demuestras
Asignas responsables y plazos, sigues la evolución y entregas informes listos para la dirección.
En marcha en minutos: alta guiada en cinco pasos y DEMO de 30 días con 10 objetivos, activada por nuestro equipo.
Videnzia en 25 segundos
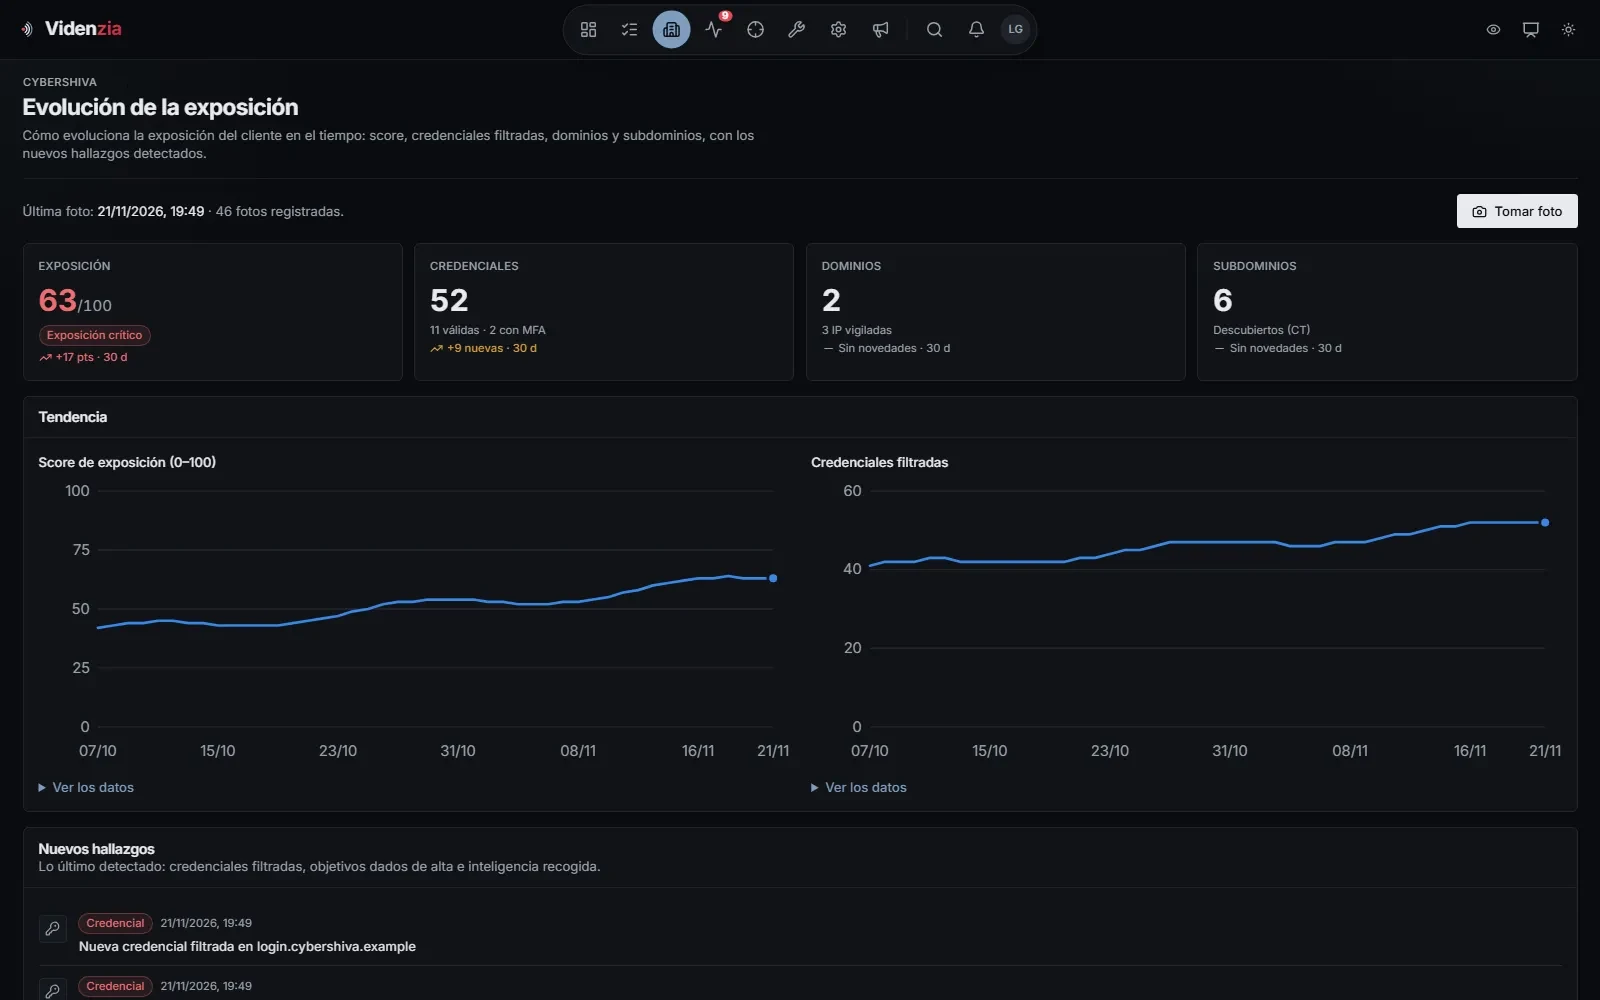
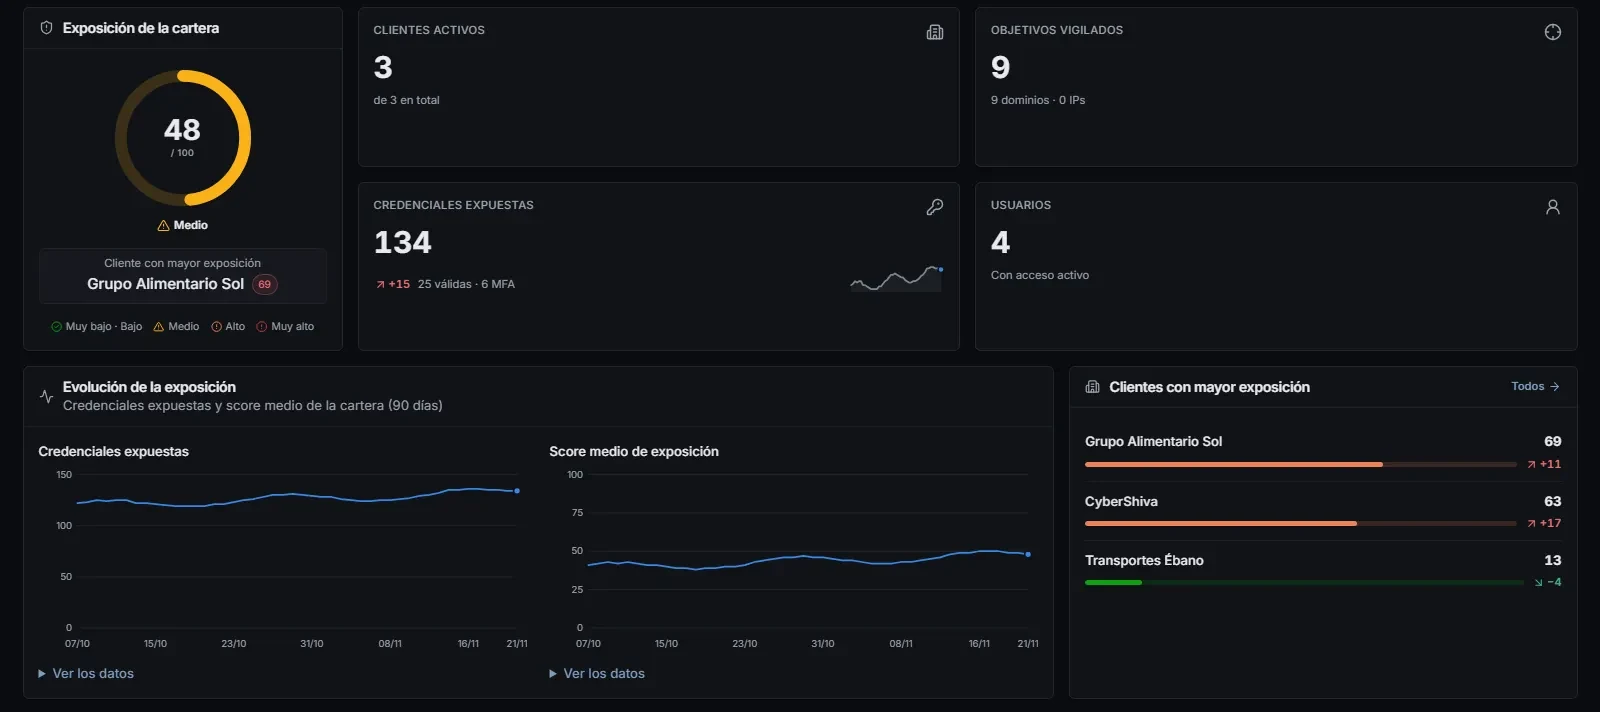
Visión general
Tu riesgo en una cifra
- Riesgo de 0 a 100
- Combina exposición técnica, credenciales y cercanía al ransomware.
- Evolución en el tiempo
- Fotos periódicas para ver si mejoras o empeoras, y por qué.
- Nuevos hallazgos
- Lo último detectado, en orden y con su contexto.
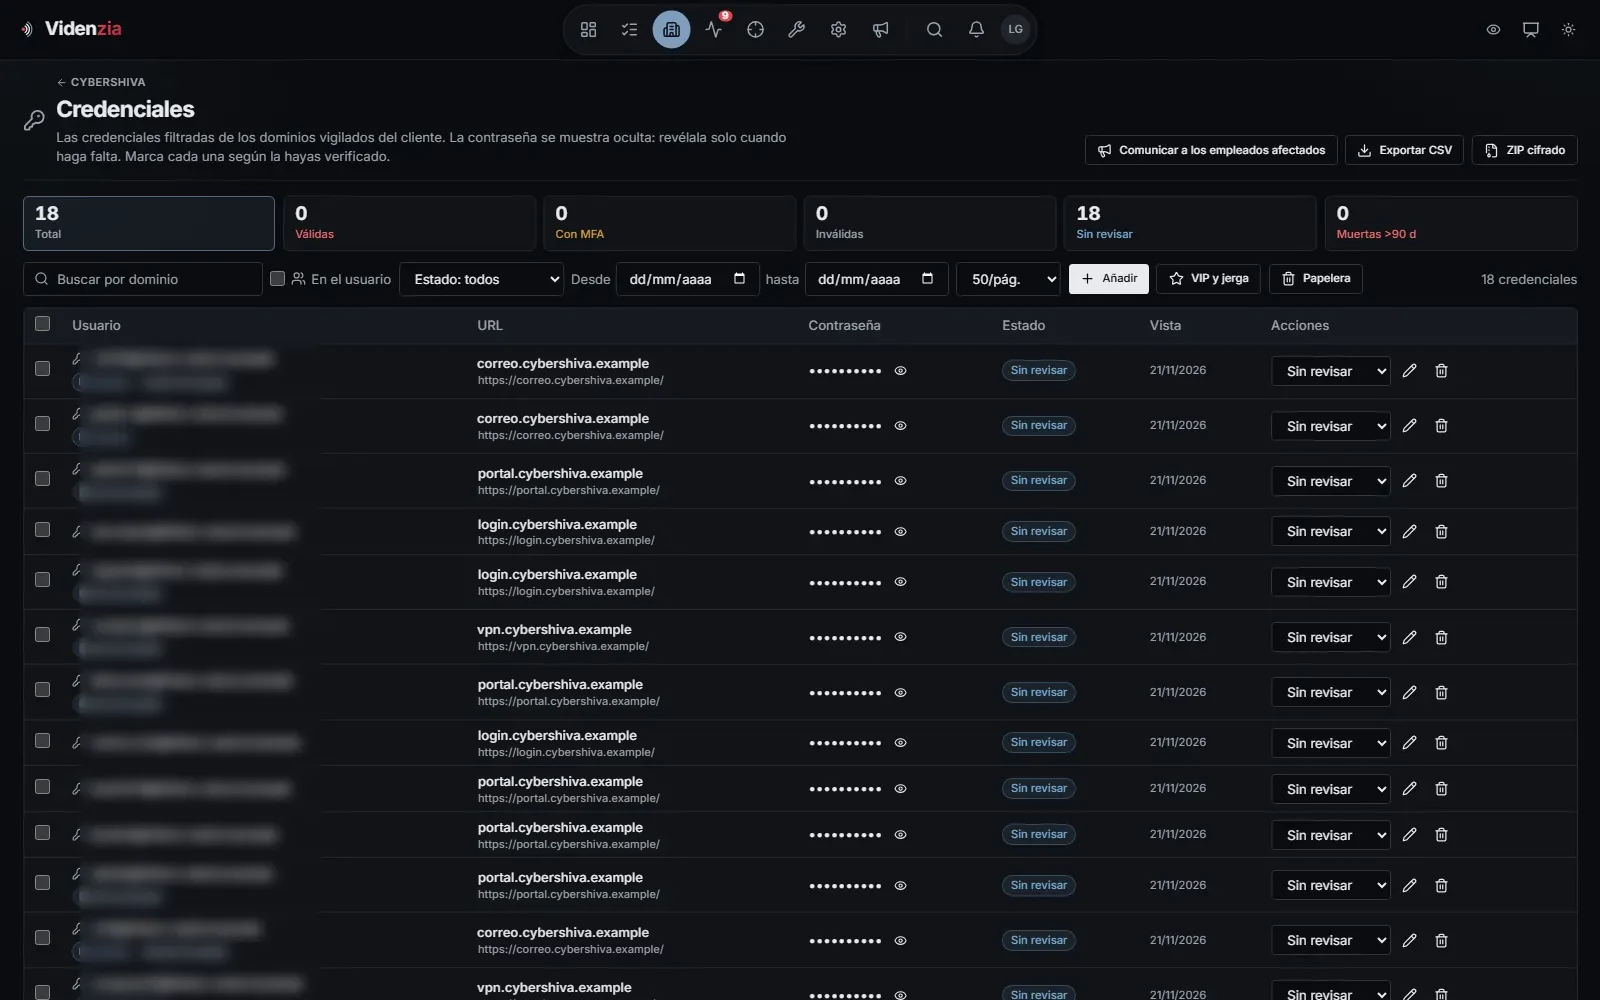
Credenciales filtradas
Cada credencial expuesta, con su estado
- Detectadas en volcados y filtraciones que casan con tus dominios.
- Clasificadas según su estado: válida, inválida o rotada.
- Vigilancia especial de cuentas VIP y palabras clave.
- Aviso a los afectados y exportación.
Exposición técnica
Lo que ve un atacante, comprobado sin tocar tus sistemas
Análisis pasivo y no intrusivo de cada dominio, subdominio e IP que vigilas, con una cifra de exposición de 0 a 100 por dominio. Los cambios importantes aparecen como novedades y te llega el aviso.
DNS y correoSubdominiosCertificados TLSServicios expuestosListas negras y reputaciónDominios que imitan al tuyoToma de subdominioCódigo filtradoVulnerabilidades conocidasAlmacenamiento en la nube expuesto
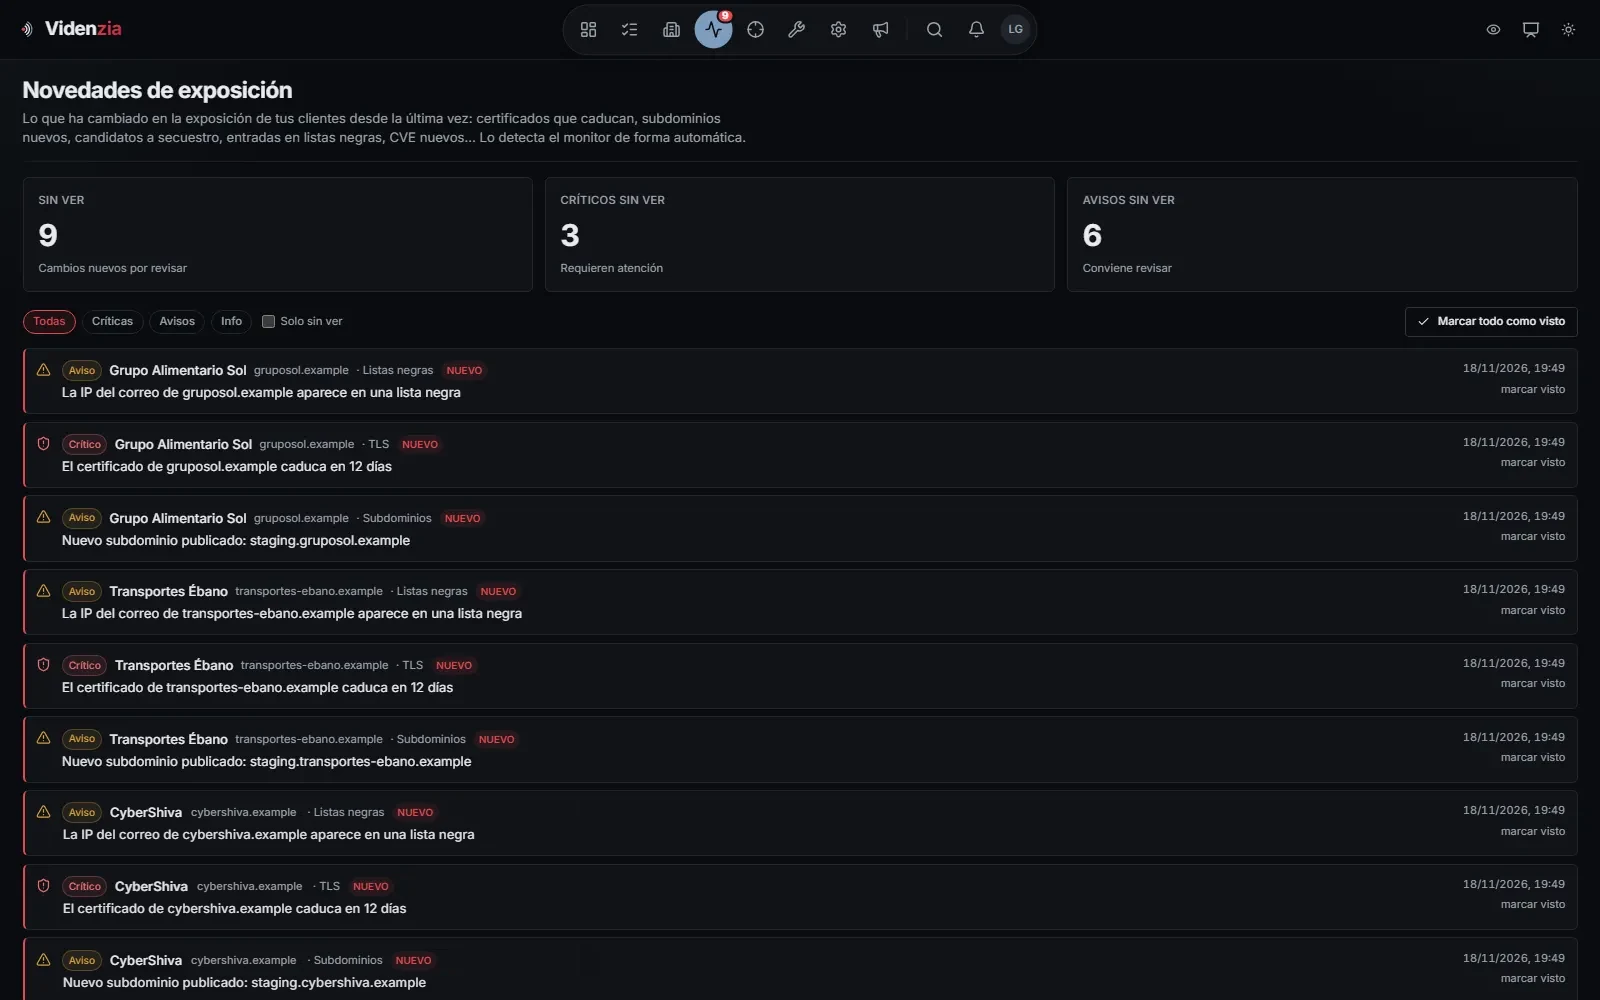
Amenazas activas
Te enteras si alguien te tiene en el punto de mira
| Qué vigilamos | Qué recibes |
|---|---|
| Víctimas de ransomware | Aviso si tus dominios aparecen entre las víctimas que publican los grupos. |
| Campañas hacktivistas | Aviso si tu dominio aparece en sus listas de objetivos. |
| Menciones | Tu marca y tus dominios en los canales de Telegram que vigilamos. |
| Suplantación | Dominios que imitan al tuyo y lo que los buscadores indexan de más. |
| Cercanía al ransomware | Forma parte de tu cifra de riesgo: si un grupo te publica o te tiene en su lista, el riesgo sube y el aviso llega al momento. |
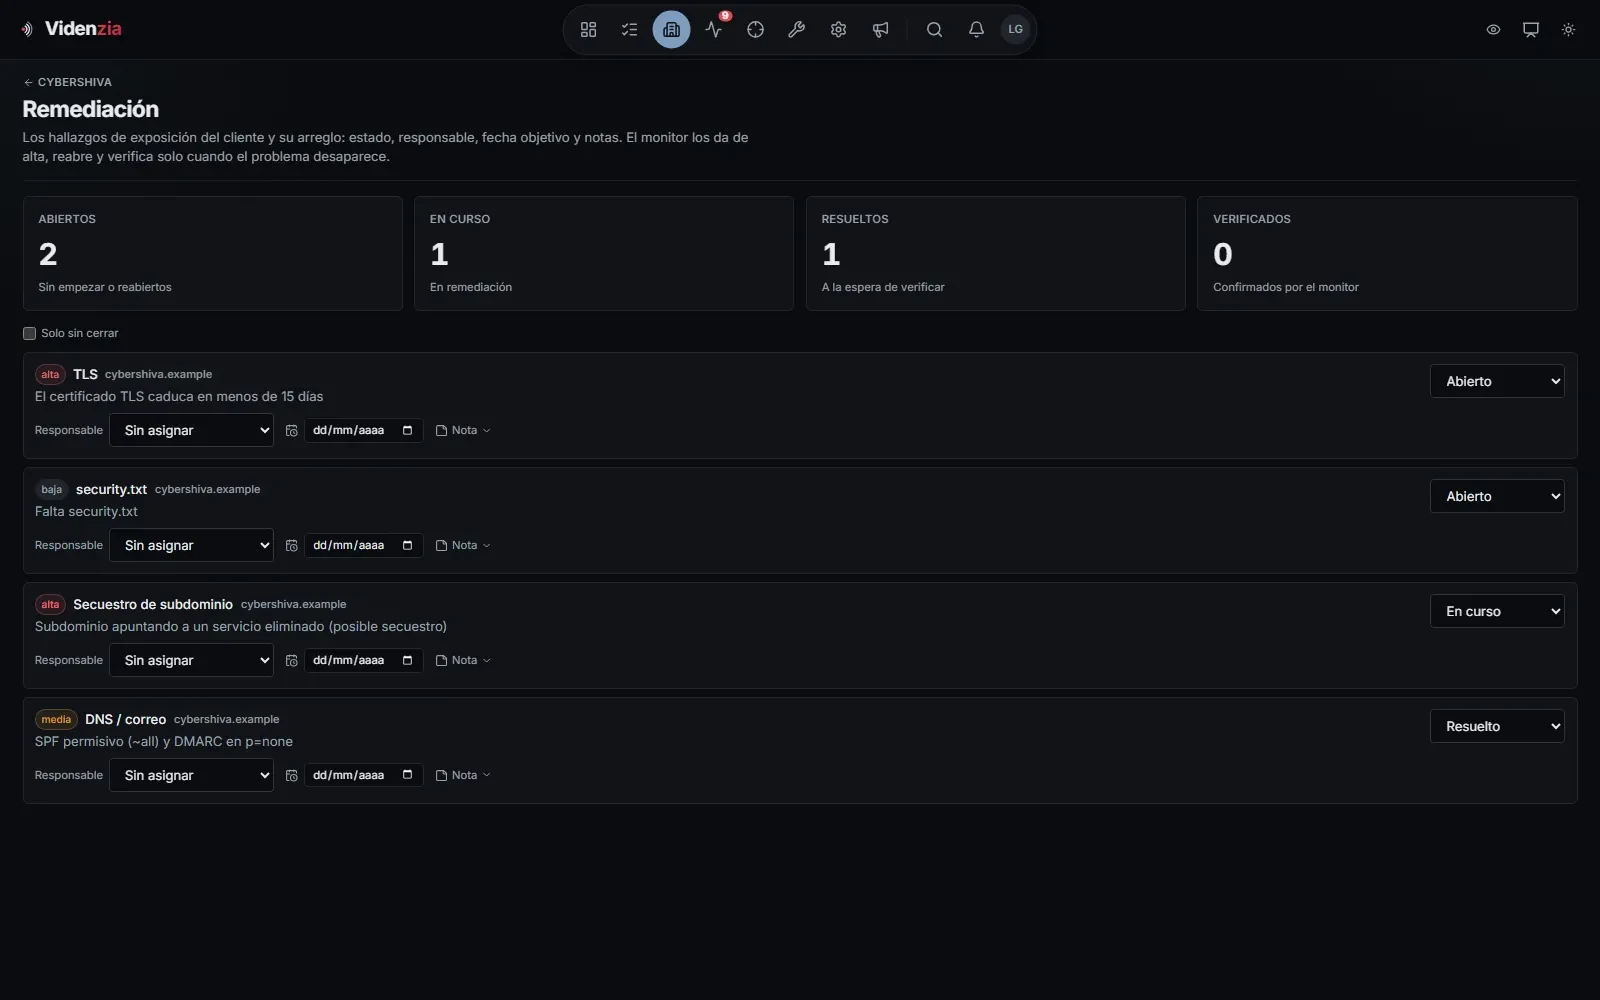
Del hallazgo a la solución
Cada hallazgo se convierte en una tarea con responsable, fecha y estado. La evolución enseña el efecto de cada mejora: es la prueba de que el trabajo sirve.
Informes que entiende la dirección
Informe ejecutivo
Exposición, riesgo y credenciales, listo para imprimir o enviar.
Informes mensuales
Se generan solos y llegan por enlace o en PDF.
Comunicación
Avisos preparados para los empleados afectados.
Encaja con las herramientas que ya usas
Los avisos llegan donde ya trabaja tu equipo.
Slack
Cada aviso, resumido en tu canal.
Microsoft Teams
El mismo aviso, en Teams.
Jira
Incidencias para tu equipo.
SIEM
Eventos para tu SOC.
Webhook
Para conectar cualquier otra herramienta.
API
Recuentos para tu cuadro de mando.
Correo electrónico
Cada aviso, también en tu bandeja.
Reglas de aviso
A quién avisar y cuándo.
Para tu empresa o para toda tu cartera
Empresas
Mi empresaTodo sobre tu empresa, en un solo lugar.
- Objetivos, credenciales, exposición, remediación e informes.
- Alta guiada en cinco pasos.
- Todo tu equipo en la misma consola.
- Informes mensuales que se generan solos.
MSSP
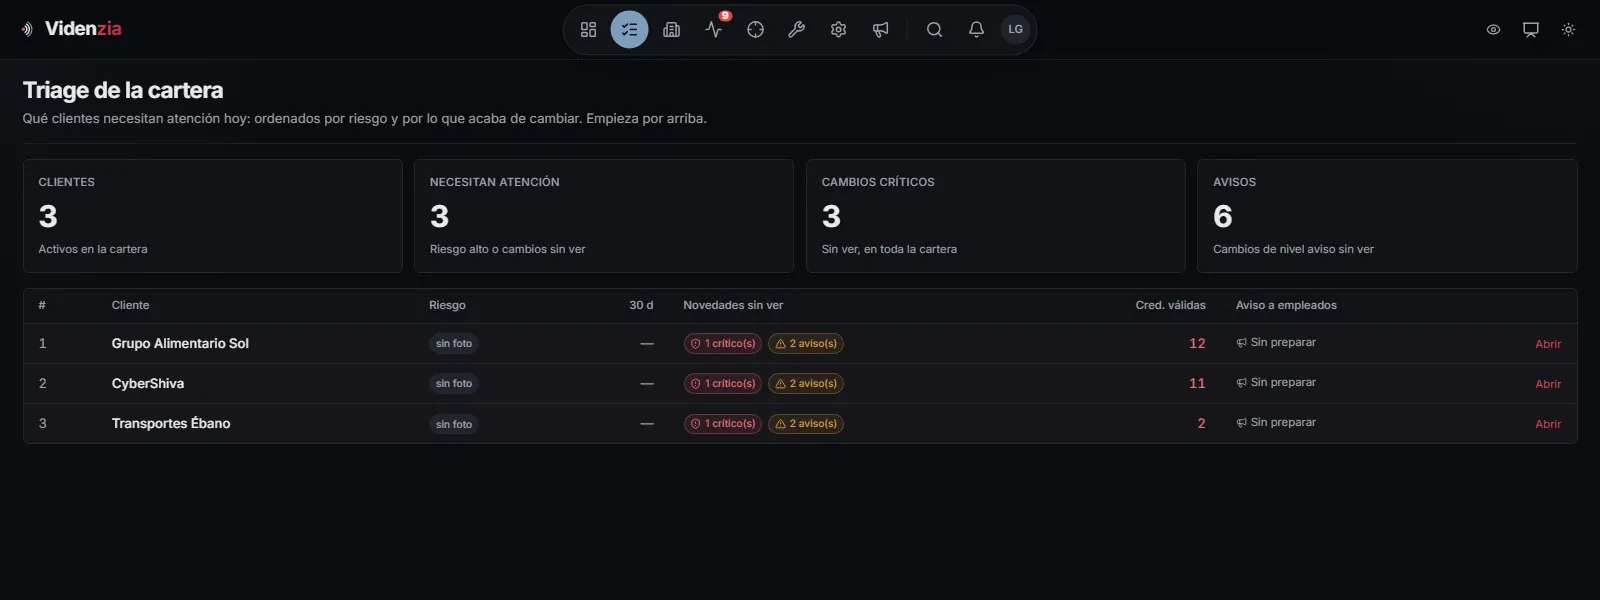
Cartera de clientesUna consola para toda tu cartera.
- Exposición de la cartera y clientes con más riesgo.
- Triage: qué cliente necesita atención hoy.
- Un portal para cada cliente final.
- Analistas por cliente y una única cuota de objetivos para toda la cartera.
Datos alojados en la UE Cómo tratamos los datos y cómo avisarnos de un fallo de seguridad, en el centro de confianza.
Preguntas frecuentes
No. Videnzia observa desde fuera, como lo haría un atacante: das de alta tus dominios, subdominios o IP, aceptas la declaración de autorización y empieza la vigilancia. No hay agentes en tus equipos.
No. Videnzia observa desde fuera, sin tocar tus sistemas, y solo los objetivos que has autorizado. Tampoco prueba las credenciales filtradas: las clasificas tú tras revisarlas.
Dura 30 días e incluye 10 objetivos. La activa nuestro equipo y la usas con tus propios dominios, así que desde el primer día ves lo que se ve de tu empresa. Sin instalación y sin compromiso.
Sí. Videnzia tiene una consola para toda tu cartera, con triage de clientes, analistas asignados por cliente y un portal para cada cliente final. Cuéntanos cuántos objetivos quieres vigilar y te preparamos una propuesta.
Sí: el plan Fortaleza incluye la vigilancia de tu exposición digital con Videnzia. También puedes contratarlo por separado.
Pruébalo 30 días con tus propios dominios
Activamos tu DEMO con 10 objetivos. Sin instalación y sin compromiso: en unos minutos verás lo que se ve de tu empresa.