Con presupuesto cerrado
Consultoría de seguridad y cumplimiento normativo
Cuando la seguridad también es una obligación: auditorías, análisis de riesgos, adecuación a RGPD, ISO 27001, ENS y NIS2, y una figura de responsable de seguridad sin tenerla en plantilla. Lo presupuestamos según el alcance y lo llevamos con Criterium, nuestra plataforma de cumplimiento.
RGPDISO 27001ENSNIS2ISO 22301
Qué hacemos
Se contrata aparte, con o sin plan gestionado. Puedes empezar por un servicio concreto o por la adecuación completa.
Auditorías de seguridad
Revisión de infraestructura, procesos y políticas para encontrar los puntos ciegos antes que un atacante o un auditor externo.
Análisis de riesgos
Inventario de activos críticos y matriz de riesgo para decidir dónde invertir primero, con recomendaciones concretas.
RGPD, ISO 27001, ENS y NIS2
Adecuación y mantenimiento del cumplimiento con los marcos que aplican a tu sector, hasta la auditoría o la certificación.
ISO 27001 o ENSHoja de ruta
Plan de seguridad a uno o tres años, con prioridades claras y un presupuesto orientativo para cada fase.
CISO as a Service
Un responsable de seguridad sénior a tiempo parcial, sin contratar esa figura en plantilla.
Propio o externalizadoPlan de respuesta ante incidentes
Protocolo documentado de qué hacer, quién decide y a quién avisar si ocurre un incidente grave, con los plazos de notificación.
Con Criterium
El trabajo no se queda en un informe
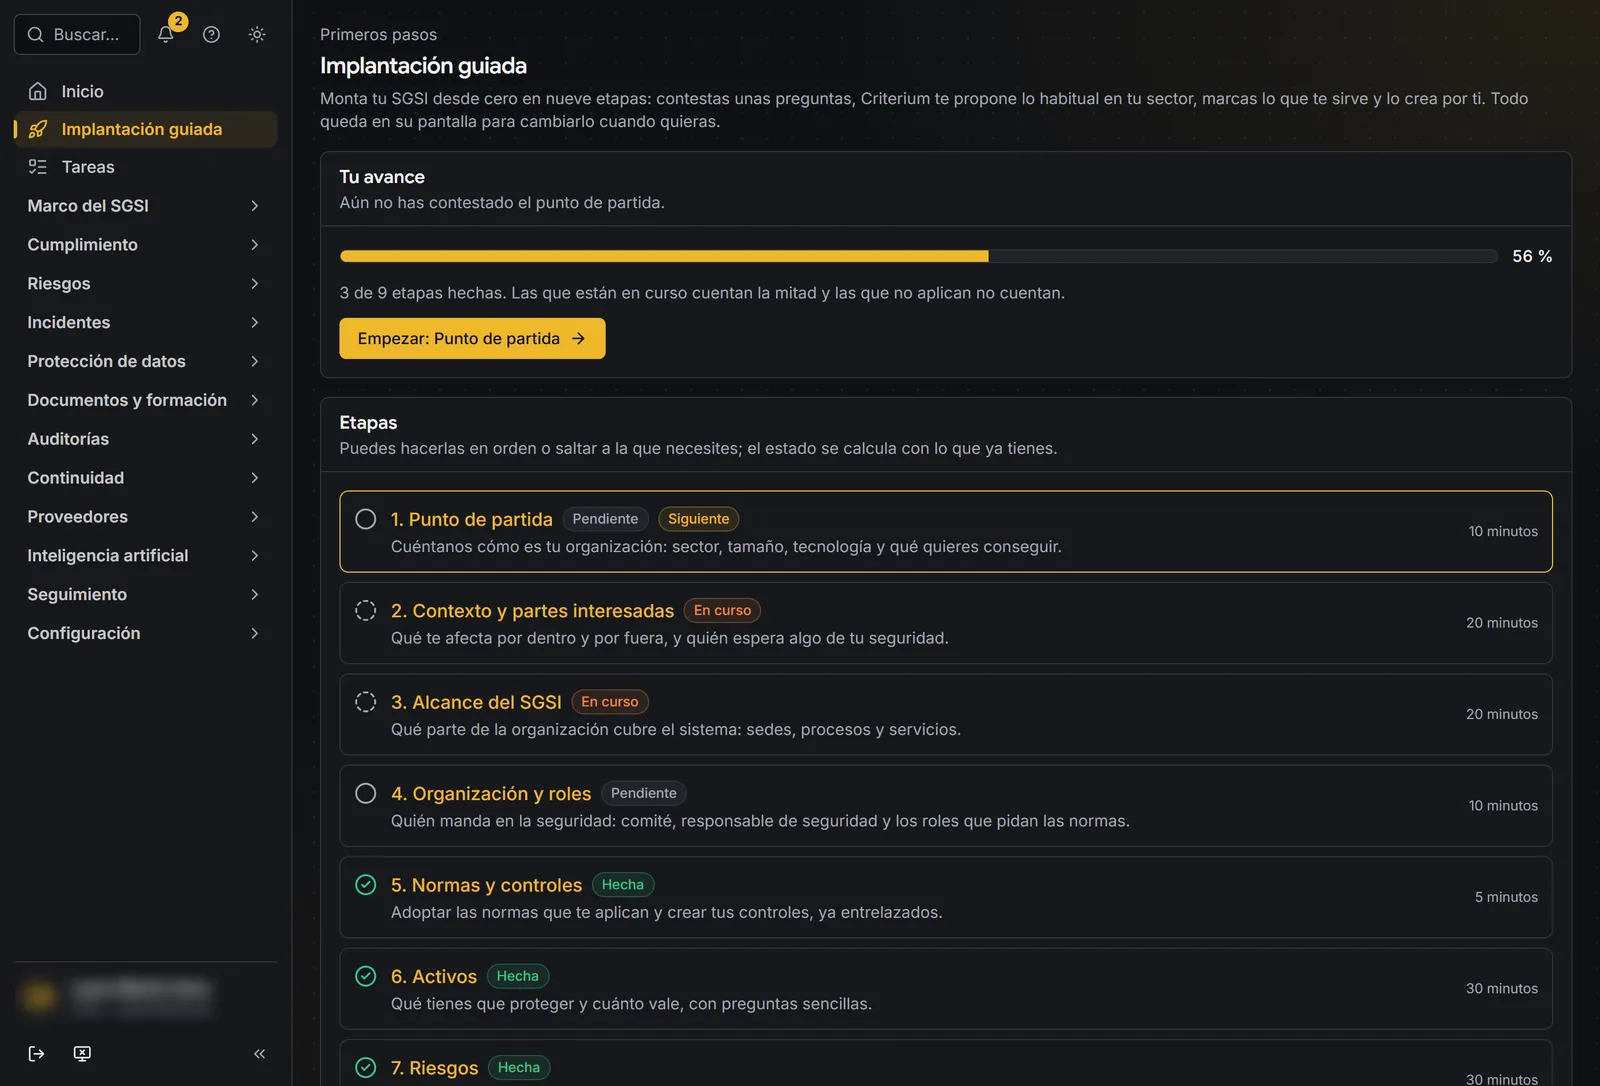
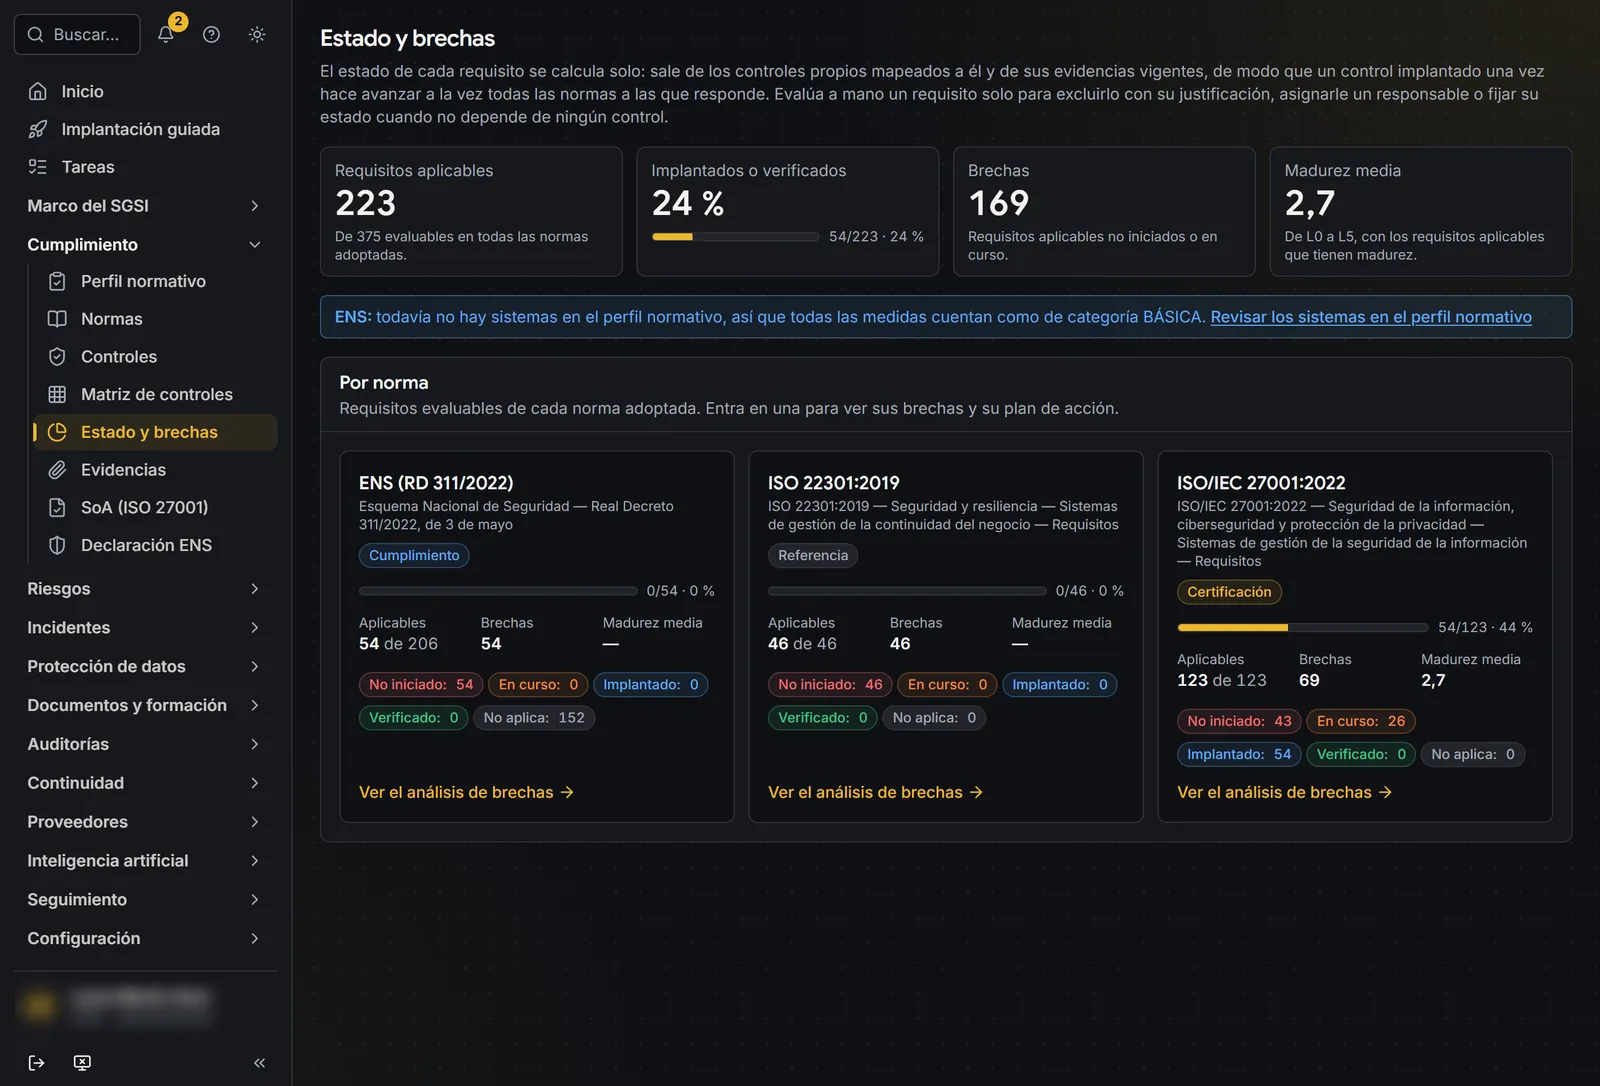
Usamos Criterium en cada proyecto. Cada control se implanta una vez y cuenta para todas las normas que lo piden, y cuando terminamos tienes el sistema montado, con sus evidencias y su calendario, no solo un documento.
- Estado y brechas por norma, siempre a la vista.
- Declaración de aplicabilidad y del ENS a partir de los mismos datos.
- Riesgos, incidentes, privacidad y continuidad, conectados.
Cómo trabajamos
- 1
Conversación inicial
Qué normas te aplican, qué te piden tus clientes y en qué punto estás.
- 2
Propuesta cerrada
Alcance, entregables, plazos y precio, antes de empezar.
- 3
Trabajo en Criterium
Diagnóstico, controles, evidencias y documentación, en un único sitio.
- 4
Seguimiento
Revisiones periódicas o CISO as a Service para mantenerlo vivo.
Preguntas frecuentes
No. Los planes Vigilante y Fortaleza cubren la operación técnica de la seguridad. La consultoría se presupuesta aparte según el alcance, y puedes contratarla con o sin plan.
No: la certificación la emite una entidad certificadora independiente. Nosotros te preparamos para la auditoría y te acompañamos en ella, y después te ayudamos a mantener el cumplimiento.
Depende de tu sector y tamaño, y también de si eres proveedor de una empresa obligada. Nuestro test gratuito de NIS2 te da una primera orientación en cinco minutos, y la guía de NIS2 para pymes explica qué exige.
Lo usamos para trabajar en tu proyecto. Al terminar decides si sigues con Criterium para mantener el sistema o si te llevas la documentación.
Cuéntanos qué te piden
Una norma, un cliente que exige garantías o una auditoría a la vista: te preparamos una propuesta cerrada.